이 파일은 누가 볼 수 있는가?
SETFN SECURITY누가 언제 무엇을 열었는지
누가 언제 무엇을 열었는지
확인할 수 있게.
스페이스빌더를 설치한 환경에서 사용자와 권한, 접속 정책과 시스템 상태를 관리합니다.
중요한 문서는 파일 내용 자체를 암호화하고, AI와 외부 연결의 범위도 조직이 선택합니다.
협업 도구가 편해질수록,
운영자는 더 많은 질문에 답해야 합니다.
외부 협업자는 허용된 자료만 볼 수 있는가?
누가 언제 접속했는가?
비정상 접속은 차단되는가?
AI가 어떤 자료를 읽는가?
백업과 저장 위치는 어디인가?
SetFN 관리자 화면은 이 질문에 직접 답합니다.
권한을 넘어, 파일 내용까지중요한 문서는,
중요한 문서는,
파일 자체를 잠급니다.
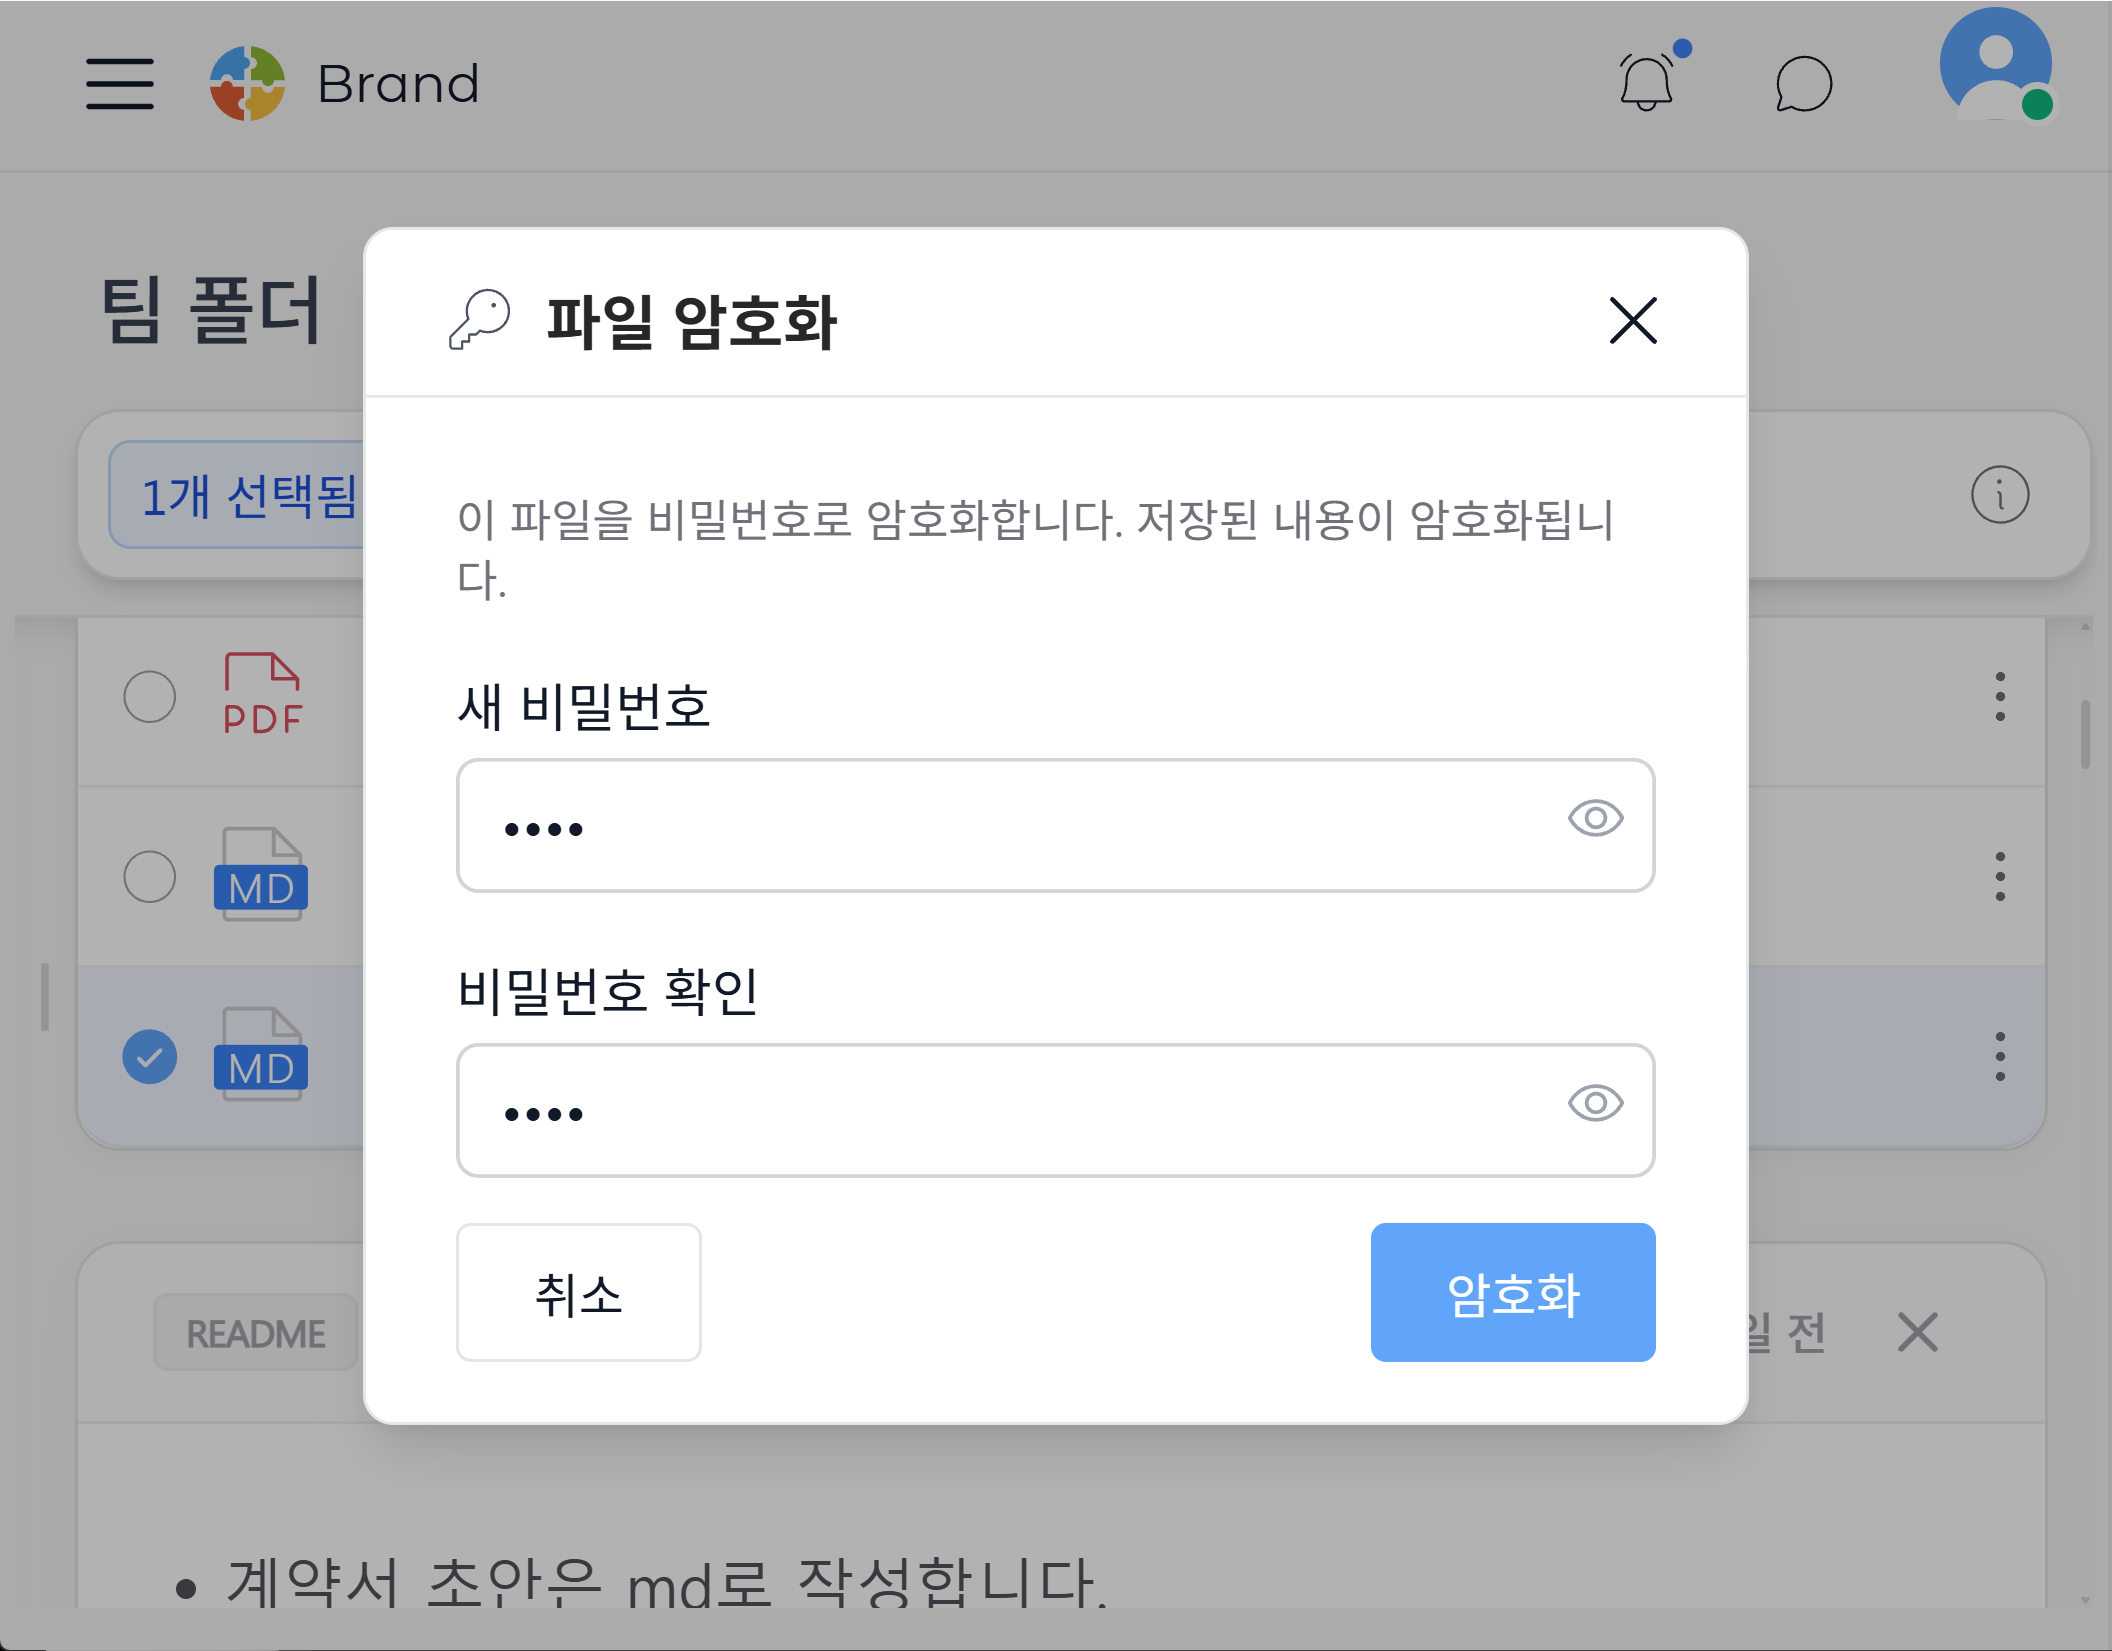
폴더 접근 권한만으로 충분하지 않은 문서는 비밀번호로 본문 전체를 암호화할 수 있습니다. 암호화된 내용은 올바른 비밀번호 없이는 복호화되지 않으며, 검색 인덱싱과 일반 미리보기에서도 제외됩니다.
- Markdown 문서 전체 AES-256-GCM 암호화
- 비밀번호에서 scrypt로 암호화 키 파생
- 암호화 문서의 검색 인덱싱·일반 미리보기 제외
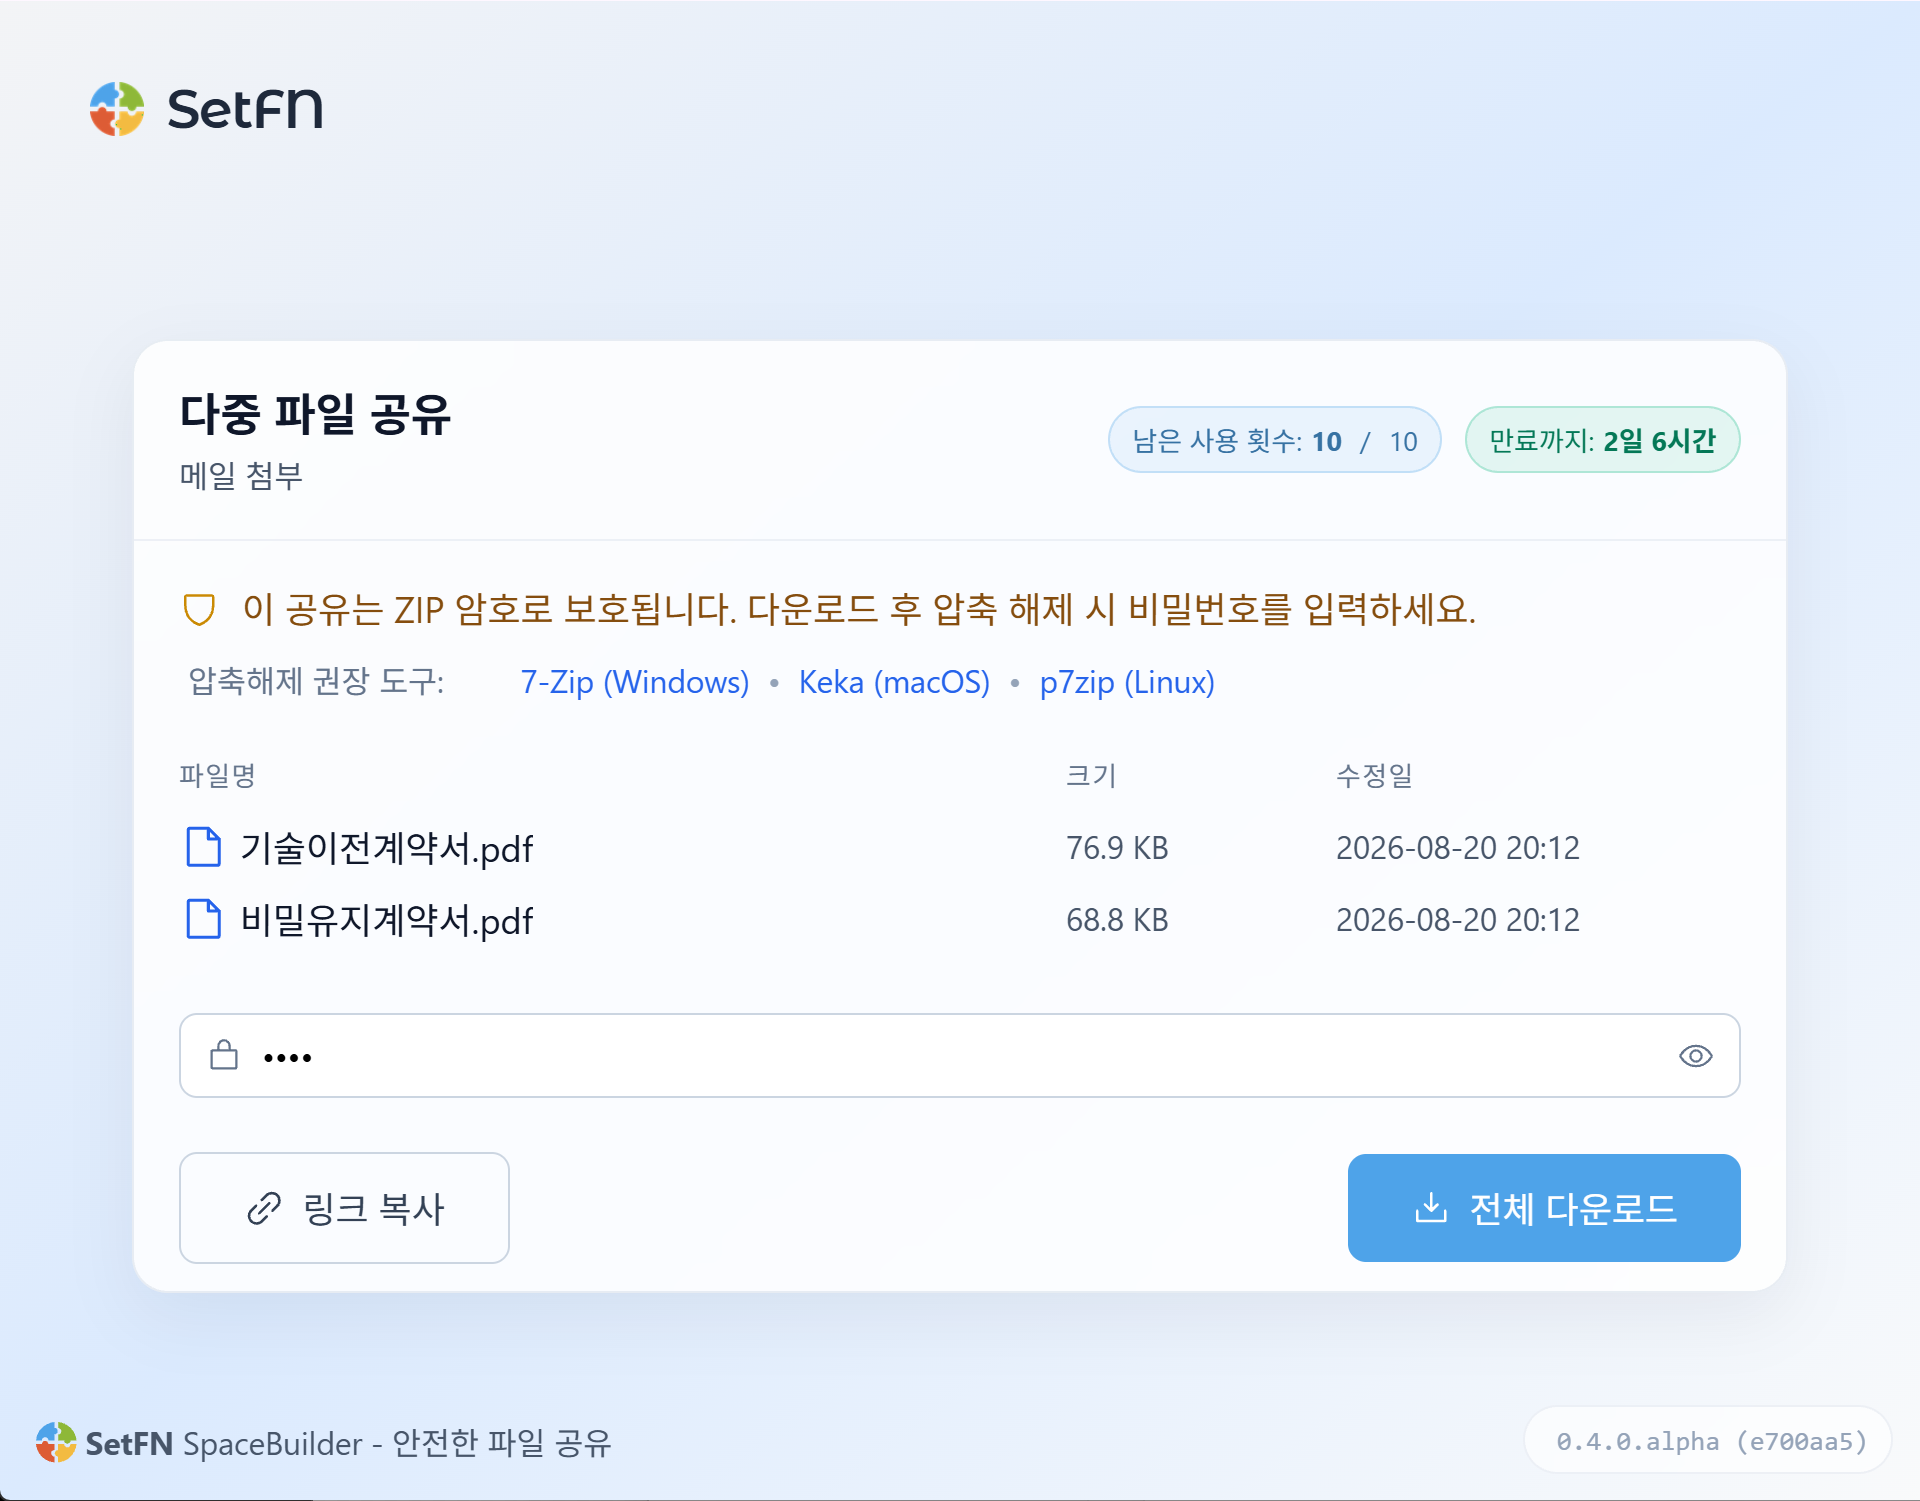
- 공유 다운로드 시 AES-256 암호 ZIP 선택
운영에 필요한 화면을,
먼저 확인하세요.
사용자와 권한, 보안 정책, AI 운영, 시스템 상태를 실제 관리자 화면에서 확인합니다.
기업 도입 전, 필수 체크리스트.
회원·팀·레벨
사용자를 추가하는 것에서 끝나지 않습니다. 팀과 레벨, 역할에 따라 볼 수 있는 공간을 다르게 엽니다.
파일·폴더 권한
같은 폴더에 있어도, 모두가 같은 권한을 가져야 하는 것은 아닙니다.
접속 기록과 보안 정책
보안은 막는 기능만이 아니라, 나중에 설명할 수 있는 기록이어야 합니다.
AI 운영 정책
AI가 어디까지 읽고, 어디까지 답할지 운영자가 먼저 정합니다.
시스템 운영
설치형 제품의 장점은 데이터 위치를 선택할 수 있다는 것입니다. 그 선택을 운영자가 계속 확인할 수 있어야 합니다.
파일 잠금과 암호화
권한 제어에 더해 중요한 문서 내용과 공유 다운로드 파일에 비밀번호 보호를 적용합니다.
SetFN
계속 관리되는 제품보안은 출시할 때 끝나는
보안은 출시할 때 끝나는
체크리스트가 아닙니다.
운영 환경과 공격 방식, 브라우저와 의존성은 계속 변합니다.
SetFN은 권한 검사와 세션 처리, 암호화 파일 호환성, 서비스 상태를 테스트하고 제품 업데이트에 지속적으로 반영합니다.
파일 보기·수정·이동·공유와 AI 도구 실행에서 접근 범위가 유지되는지 확인합니다.
동시 세션, 토큰 갱신 제한과 로그인 실패 처리를 운영 흐름에 맞춰 개선합니다.
암호화 문서와 잠금 파일이 미리보기·검색·버전 관리에서 노출되지 않도록 점검합니다.
서비스 상태, 감사 기록과 회전 로그를 통해 문제를 확인하고 다음 업데이트에 반영합니다.
우리 기준으로 지키고,
변화에 맞춰 보완합니다.
저장 위치와 접근 범위, 파일 보호와 AI 정책을 직접 선택합니다.
운영에서 발견한 문제는 테스트하고 다음 업데이트에 반영합니다.